

AI 시대 트렌드 — 대한민국, 어디로 가고 있는가
AI의 최신 글로벌 트렌드와 국내 현황을 이해하고, 대한민국의 AI 정책 방향과 기업의 전략적 시사점을 도출한다. 특히 AI 도입이 가속화되는 환경에서 보안 담당자가 반드시 알아야 할 거시적 흐름을 파악한다.
목차
정보기술 및 (개인/신용)정보보호 25년 · 로이드케이 보안총괄이사 · 다수 금융사·기업·스타트업·공공기관 컨설팅

• 現 솔데스크·삼성멀티캠퍼스·성균관대 강사
• 現 패스트래인 강사 (CEHv13 · 윤리적해커)
• 前 KG ICT 보안사업 팀장 · KG그룹 내부보안감사
• 前 싸이버원 전문위원
• 『ISO/IEC 27001:2022』 ↗
• 『ISO 23806 선박 사이버 안전 인증』 ↗
• 『2026 ISMS-P 실전 모의고사』 ↗
• [자료] ISMS-P·CPPG 가이드·합격노트 — 크몽에서 보기 ↗
참석자 AI·보안 경험도 진단
• AI 도구 사용 경험 (ChatGPT, Copilot 등)
• 보안 업무 경력 및 관심 분야
• 이번 강의에서 가장 기대하는 것
AI란 무엇인가?
모든 기술의 총칭
Artificial Intelligence
학습하는 알고리즘
Machine Learning
고차원 특징 자동 추출
Deep Learning
자연어 이해·생성
Large Language Model
왜 지금 AI 보안인가?
AI 보안 거버넌스 체계 미비 상태
공격의 진화 — Timeline
시그니처 기반 탐지
패턴화된 공격
Jailbreak 프롬프트
딥페이크 보편화
적응형 멀웨어
제로데이 자동 탐지
시간·규모 제한적
속도·정교함 급증
정찰→침투→확산 수행
AI 보안 O/X 퀴즈
각 문항을 클릭하면 정답과 해설이 표시됩니다
AI 보안이란 무엇인가?
• 모델의 오작동·환각·편향 방지
• AI 윤리·공정성·투명성 확보
• 인간 가치 정렬(Alignment)
• "AI가 잘못된 답변을 하지 않도록"
• 해커의 프롬프트 인젝션·데이터 탈취 방어
• 모델 가중치·학습데이터 보호
• 접근통제·인증·암호화
• "AI를 해킹하지 못하도록"
누가 무엇을 만들고 있나
• Google: Gemini 3.1 (2026), Veo 3
• Anthropic: Claude Fable 5 (2026), Opus 4 · Sonnet 4
• Meta: Llama 4 (오픈소스), Llama 4 Maverick
• xAI: Grok 3 (2025.2 출시)
• Alibaba: Qwen 2.5-Max · Qwen3 (2025)
• Baidu: ERNIE 4.0 · ERNIE Bot
• ByteDance: Doubao 1.5 Pro
• Zhipu AI: GLM-4 Plus
• AI 데이터센터: 550조 민간투자
• 피지컬 AI: 2030년 세계 1강
• K-반도체: AI 풀패키지 생태계
🤖 모두의 AI 서비스 • 연내 ChatGPT급 무료 AI 챗봇
• 내년 1인 1 AI 에이전트
🛡️ 독자 AI 모델 확보 • 美 AI 접근통제 대응 🧠 국내 주요 AI 모델 • 네이버: HyperCLOVA X
• LG: EXAONE 3.5
• 로이드케이: DO-LLM / DO-Solution (기업용 RAG·오케스트레이션)
생성형 AI가 바꾼 비즈니스의 3가지 축
• 문서 작성·번역 자동화
• 고객 응대 챗봇
• 데이터 분석 자동화
• 리스크 평가 자동화
• 투자 포트폴리오 최적화
• 공급망 예측
• AI 기반 사이버 공격 증가
• 규제 컴플라이언스 복잡화
• 데이터 프라이버시 침해
대한민국 AI 정책과 전략 — AI 3대 강국 도약
SK·GS·네이버 등 기가와트급 초거대 AI 데이터센터 구축 📰 상세
물리법칙 기반 합성데이터·월드모델 개발, 국산 피지컬 AI 풀스택 📰 상세
AI반도체 칩→인프라→네트워크→SW→서비스까지 K-AI 풀패키지 📰 상세
연내 ChatGPT급 무료 AI 챗봇 → 내년 전국민 AI 에이전트 시대 📰 상세
美 AI 접근통제 대응 글로벌 최상위급 독자 모델 + 보이스피싱 예방 📰 상세
SK·GS·네이버 주도 · 기가와트급
물리법칙 기반 합성데이터 · 월드모델·로보틱스
칩→인프라→네트워크→SW→서비스
국내 주요 기업의 AX 사례
• 기가와트급 초거대 규모
• AI 고속도로 인프라 완성
• 글로벌 AI 허브 도약
• 월드모델·로보틱스 통합
• 국산 피지컬 AI 풀스택 완성
• 2030년 글로벌 1위 목표
• AI반도체 자립 생태계 구축
• 삼성·SK·네이버 협력 체계
• 美 수출통제 대응 독자 노선
2026년 착공 · 초거대 AI 인프라
2025~2027 단계적 구축
AI 특화 인프라 · 클라우드
2030년 예상 규모
세계 1위
2023년 출원
ChatGPT 기밀 유출 사건
⏰ 2023년 4월, 삼성전자 DS부문
퇴사를 앞둔 반도체 연구원이 반도체 설비 진단 소스코드 전체를 챗GPT에 입력.

이후 추가 2건의 기밀 유출 확인 (회의록, 공정 데이터).
입력된 데이터는 OpenAI 서버로 전송되어 미국에 저장. 사실상 해외로 반도체 기밀이 유출된 것과 동일한 효과.
삼성 즉시 사내 챗GPT 전면 금지 → 자체 생성형 AI 'Gauss' 개발 착수. TSMC, SK하이닉스도 유사 조치 연쇄 시행.
반도체 설비 진단 소스코드
공정 회의록 · 수율 알고리즘 📰 기사
ChatGPT 입력
전면 금지
(회의록·공정)
개발 착수
유사 금지
MS Exchange — Hafnium 해킹 & Twitter VIP 탈취
📧 2021년 3월, MS Exchange Server 제로데이
중국 연계 Hafnium 그룹이 Exchange Server의 4개 제로데이 취약점(CVE-2021-26855 등)을 이용해 전 세계 3만여 개 조직 침투.
미국·유럽의 정부기관·은행·병원·대학 등이 피해. MS가 긴급 패치를 배포했으나 이미 수만 개 조직이 백도어 설치됨. 국가 차원의 APT 공격이 이메일 서버 하나로 확산된 사례.
美 비상사태 선포(DHS 지시)
패치 전 이미 백도어 설치 완료
이메일 서버 인터넷 노출 최소화
APT 공격 탐지·헌팅 체계 구축
🐦 2020년 7월, Twitter(現 X) VIP 계정 해킹
17세 해커가 Twitter 직원 대상 소셜 엔지니어링으로 내부 관리 도구 접근 권한 탈취. Obama·Musk·Gates·Bezos·Biden 등 130개 VIP 계정 동시 탈취.
탈취된 계정으로 "비트코인 보내면 2배로 돌려준다"는 사기 트윗 게시 → 수시간 만에 비트코인 11만 달러 상당 편취. 내부자 위협 + 소셜 엔지니어링의 위험성 입증.
비트코인 사기 $118K 편취
Twitter 브랜드 신뢰도 실추
관리도구 MFA·로그 감사 적용
소셜 엔지니어링 직원 교육 정례화
SolarWinds 공급망 공격 1만8천개 조직 침투
⏰ 2020년 12월, SolarWinds
러시아 연계 해킹 그룹 APT29(Cozy Bear)가 네트워크 관리 SW Orion 업데이트 서버를 장악하여 악성코드(SUNBURST)를 정식 업데이트로 위장 배포.

Orion을 사용 중이던 美 연방정부 기관·Fortune 500대 기업 등 1만 8,000여 개 조직이 일제히 감염. 美 국무부·재무부·국토안보부·국방부·Microsoft·Intel·Cisco 등 침투.
공격자는 14개월간 은밀히 잠복하며 이메일·문서·소스코드를 탈취. 사이버 보안 역사상 최대 규모 공급망 공격으로 기록.
美 연방기관 9곳 포함
탐지까지 14개월 소요
대응 비용 수천억원 추정
시스템 침투
업데이트로 배포
동시 감염
전 세계 공개
SW 공급망 보안
대한민국 사이버 보안 사건 연대기
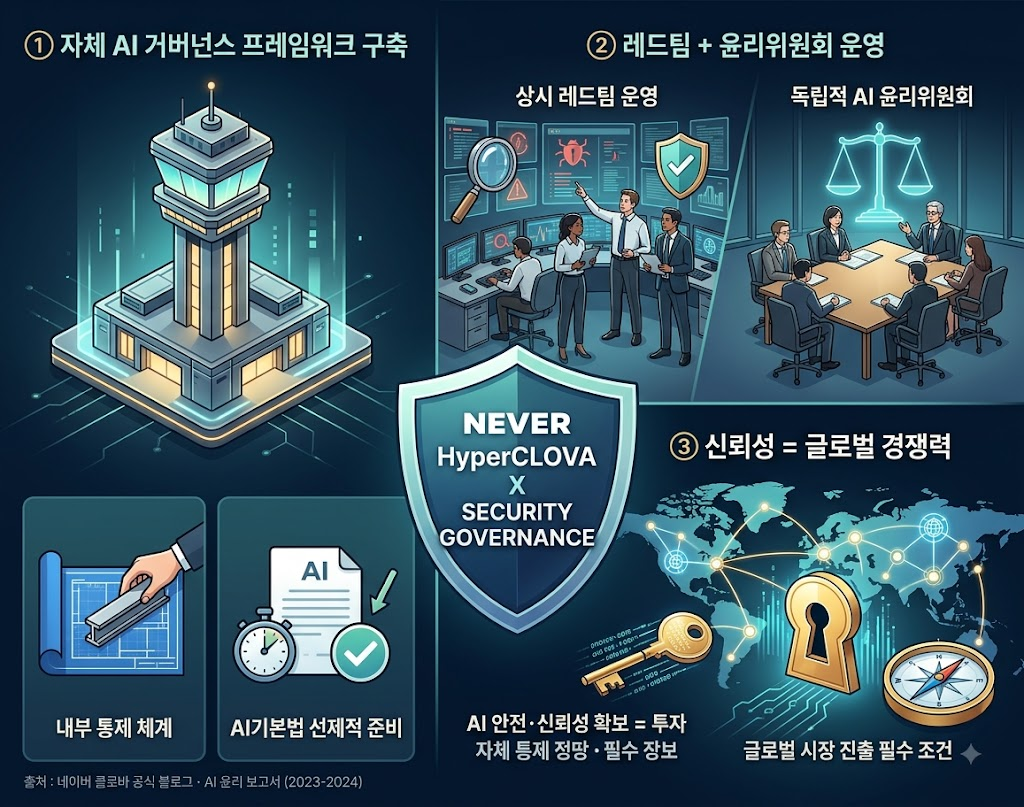
우수 사례: 네이버 초거대 AI '하이퍼클로바X' 보안 거버넌스
• 'AI Code of Ethics' 제정 — 개발·운영·활용 전 단계 윤리 원칙
• 레드팀 상시 운영 — 취약점·편향성·악용 가능성 사전 차단
• 학습 전 전처리 단계에서 개인식별정보(PII) 자동 탐지·제거
• 데이터 수집→학습→서비스 全단계 프라이버시 보호 체계
• AI기본법 선제 대응 — 규제 요구사항을 기회로 전환
• 글로벌 AI 거버넌스 표준화 논의 주도적 참여
AI보안 거버넌스 30가지 실천
3개 영역 × 10개 항목 — 지금 당장 시작할 수 있는 실무 액션 플랜
오늘 강의의 전체 흐름과 기대 성과
• AI 보안 시급성 (2,383건·340%↑)
• 공격 진화 (수동→AI 보조→AI 자율)
• 글로벌 AI 지형도 (Gemini 3.1·Fable 5·V4)
• 국내 사이버 보안 연대기 + Hafnium·SolarWinds 사례
• 삼성전자 ChatGPT 기밀유출
• AI 보안 ≠ IT 보안
• 대한민국 3대 메가프로젝트
• AI 보안 거버넌스 + AI보안 거버넌스 30가지 실천
• 국내 AI 모델 (HyperCLOVA X·EXAONE·DO-LLM)
이번 세션의 핵심 주제
사건 파일 분석 — '기본의 실패' 패턴
그룹 토론 주제
추가 자료 & 통계
🏛️ 세계 최고 연구기관의 AI 보안 연구
• AI Incident Tracker: 실제 사고 사례 DB
• AI Risk Navigator: 대화형 위험 탐색 도구
• 생성형 AI 투자 $25.2B (8배 증가)
• 기업 AI 도입률 72% (2024) 급증 분석
• AI 시스템 취약성 분석·보안 아키텍처
• AI 보안 경제학 (Economics of AI Security)
• AI 시스템 CVE 체계 정립
• ML 공급망 보안 평가 도구 개발
• Frontier AI 안전 규제 프레임워크
• AI 안전 연구소 국제 네트워크 구축
• 사이버 공간 AI 규범·국제법 연구
• Misinformation·딥페이크 탐지 기술
• Robust ML: 적대적 공격 방어 이론
• 인간-AI 협업 보안 프레임워크
• 대규모 언어모델 안전성 평가
• AI 윤리·규제 프레임워크 국제 협력
• 서울대: AI Systems·Trustworthy AI
• 국가 AI 정책 자문·산학 협력 허브